BitLocker и шифрование: ключ восстановления как часть ремонта
Цель: По итогам урока ученик должен уметь применить тему «BitLocker и шифрование: ключ восстановления как часть ремонта» на стенде: выполнить безопасную проверку, зафиксировать наблюдение и обосновать следующий шаг. Ключевой ориентир урока: Пользователь может даже не помнить, что накопитель зашифрован.
Материал урока
На многих современных системах Windows шифрование устройства или BitLocker может быть включено автоматически, особенно при использовании Microsoft Account и TPM. Пользователь может даже не помнить, что накопитель зашифрован. Для мастера это критично: изменение UEFI-настроек, TPM, Secure Boot, системной платы или некоторых параметров загрузки способно вызвать запрос recovery key.
До серьёзного вмешательства проверяют состояние BitLocker. Если данные важны, нужно убедиться, что клиент имеет ключ восстановления. Ключ может быть сохранён в Microsoft Account, корпоративной учётной записи, распечатан или записан отдельно. Сервис не должен обещать обход шифрования: современное шифрование именно предназначено для того, чтобы без ключа данные были недоступны.
При клонировании зашифрованного диска некоторые программы копируют шифрованные блоки, другие требуют приостановить защиту. Метод зависит от инструмента. Безопасный вариант — следовать документации программы и обязательно сохранить recovery key до начала.
После ремонта BitLocker должен быть возвращён в ожидаемое состояние. Если защита была приостановлена, её возобновляют и проверяют, что Windows загружается без запроса ключа при обычном старте.
Что это значит в реальной работе
Любое восстановление данных начинается с запрета на необратимые действия до резервной копии. Если данные ценны, сначала создают безопасную копию или образ, а уже потом экспериментируют с загрузчиком и файловой системой.
Перед переходом к следующему уроку ученик должен уметь своими словами объяснить, что именно проверяется в теме «BitLocker и шифрование: ключ восстановления как часть ремонта», какой результат считается нормальным и какой следующий шаг допустим при отклонении.
- Пользователь может даже не помнить, что накопитель зашифрован.
- После ремонта BitLocker должен быть возвращён в ожидаемое состояние.
- Если данные важны, нужно убедиться, что клиент имеет ключ восстановления.
Углублённый разбор для ремонта и сборки
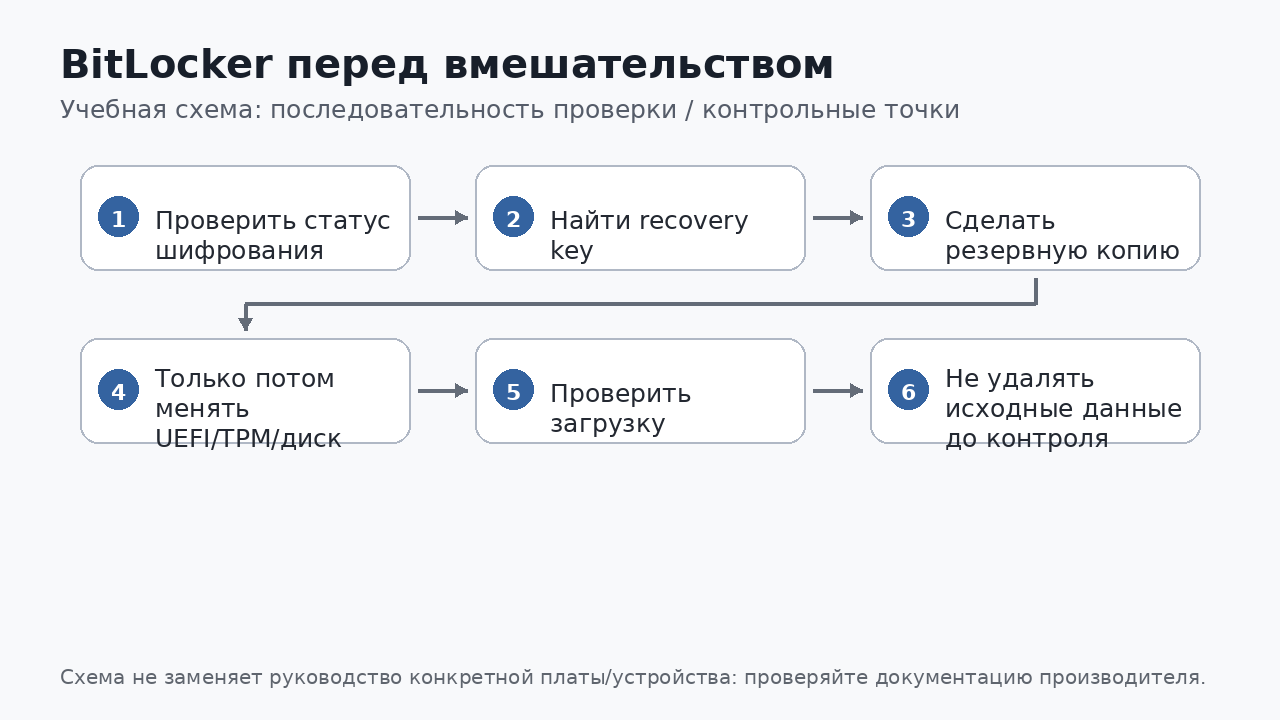
BitLocker может запросить recovery key после изменений UEFI, TPM, Secure Boot, загрузчика или некоторых операций с накопителем. Поэтому перед вмешательством мастер выясняет, включено ли шифрование и доступен ли ключ восстановления. Это особенно важно перед сбросом TPM, изменением режима загрузки и работой с системным SSD.
Если ключа нет, нельзя обещать восстановление зашифрованных данных. На рабочей системе сначала сохраняют ключ и резервную копию важных файлов. После клонирования или замены диска проверяют, что новая система загружается и статус BitLocker понятен, прежде чем очищать исходный носитель.
Учебная схема: практический алгоритм
Практика
На учебном Windows 11 включите BitLocker/Device Encryption, найдите recovery key, приостановите защиту, выполните изменение UEFI, возобновите защиту и проверьте загрузку.
Сервисный кейс
Исходная ситуация. Перед изменением Secure Boot на рабочем ноутбуке обнаружен включённый BitLocker. Нужно подтвердить recovery key до вмешательства.
- Запишите исходный симптом так, чтобы другой мастер мог его воспроизвести.
- Сформулируйте две возможные причины и выберите проверку, которая разделит их с минимальным вмешательством.
- Выполните проверку, меняя только один фактор. Используйте правило: Пользователь может даже не помнить, что накопитель зашифрован.
- После результата решите, подтверждена ли гипотеза. Учитывайте также: После ремонта BitLocker должен быть возвращён в ожидаемое состояние.
- Запишите окончательный вывод, выполненное действие и контроль после него.
Результат работы: диагностический лист с исходным симптомом, гипотезами, тестом, наблюдением и обоснованным следующим шагом.
Лабораторная работа с проверяемым результатом
Работа выполняется на учебном стенде или на исправном устройстве с искусственно заданным условием. До начала ученик фиксирует конфигурацию и исходное состояние.
- Опишите цель проверки по теме «BitLocker и шифрование: ключ восстановления как часть ремонта» одним предложением.
- Составьте короткий план из 3–5 действий и укажите, какой результат ожидается на каждом шаге.
- Выполните действия последовательно. После каждого шага запишите наблюдение, не меняя одновременно другие условия.
- Проведите контрольный запуск/тест и приложите результат: фото, скриншот датчиков, таблицу измерений или отметку POST — в зависимости от темы.
Контрольные ориентиры:
- Пользователь может даже не помнить, что накопитель зашифрован.
- После ремонта BitLocker должен быть возвращён в ожидаемое состояние.
- Если данные важны, нужно убедиться, что клиент имеет ключ восстановления.
Сдача: ученик должен не только получить рабочее состояние, но и объяснить, какое действие доказало причину или подтвердило исправность.
Контрольные вопросы
- Почему пользователь может не знать о включённом шифровании?
- Какие действия могут вызвать запрос recovery key?
- Можно ли обещать восстановить зашифрованные данные без ключа?
- Что значит suspend BitLocker?
- Что проверяют после ремонта?
Что нужно запомнить
- Пользователь может даже не помнить, что накопитель зашифрован.
- После ремонта BitLocker должен быть возвращён в ожидаемое состояние.
- Если данные важны, нужно убедиться, что клиент имеет ключ восстановления.
- При клонировании зашифрованного диска некоторые программы копируют шифрованные блоки, другие требуют приостановить защиту.